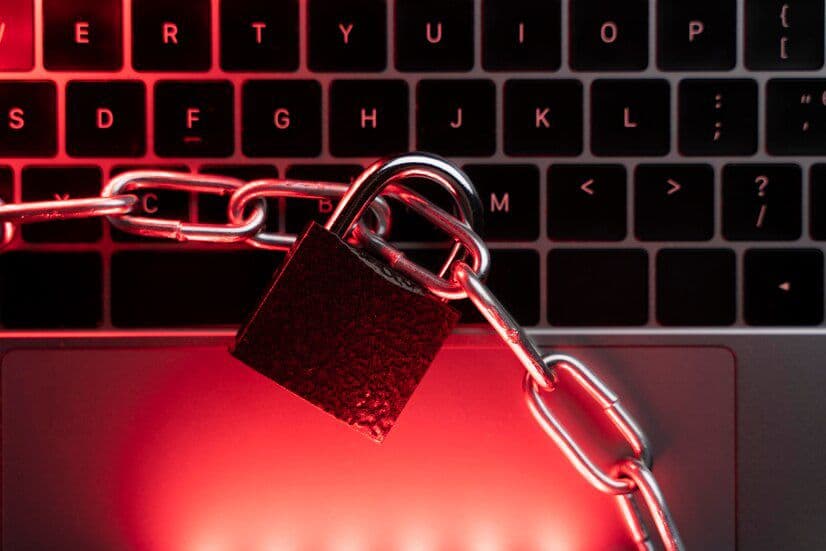
Microsoft Ungkap Malware GigaWiper yang Bisa Hancurkan PC

AKURAT.CO Microsoft mengungkap keberadaan malware baru bernama GigaWiper, sebuah ancaman siber yang menggabungkan kemampuan memata-matai korban dengan fitur penghancur data dalam satu paket.
Tidak seperti ransomware pada umumnya yang meminta tebusan, GigaWiper dapat menghapus data secara permanen sehingga tidak dapat dipulihkan.
Dalam analisis Microsoft Threat Intelligence, malware ini diketahui telah digunakan dalam sejumlah serangan sejak Oktober 2025 dan diduga terkait dengan kelompok peretas CyberAv3ngers yang dikaitkan dengan Iran.
Temuan tersebut menunjukkan tren baru di dunia keamanan siber, di mana pelaku ancaman menggabungkan kemampuan spionase dan sabotase ke dalam satu malware untuk meningkatkan dampak serangan.
Mampu Memata-matai hingga Menghapus Data
Microsoft menjelaskan GigaWiper dibangun menggunakan bahasa pemrograman Go (Golang) dan memiliki sekitar 20 perintah yang dapat dijalankan dari jarak jauh.
Malware ini mampu mengambil tangkapan layar, merekam aktivitas layar, membuka sesi kendali jarak jauh (VNC), mengumpulkan informasi sistem, hingga mengelola layanan dan aplikasi di komputer korban.
Setelah memperoleh akses yang cukup, pelaku dapat menjalankan berbagai metode penghancuran data, termasuk menghapus isi hard disk, menimpa partisi Windows, atau mengenkripsi file menggunakan ekstensi .candy tanpa menyediakan kunci dekripsi sehingga data tidak dapat dipulihkan.
Untuk menghindari deteksi, GigaWiper menyamar sebagai proses OneDrive Update dan menyimpan jejaknya pada registry Windows dengan nama yang menyerupai komponen resmi sistem. Teknik tersebut membuat malware lebih sulit dikenali oleh pengguna yang tidak menyadari adanya aktivitas mencurigakan di perangkat mereka.
Microsoft Imbau Organisasi Perkuat Pertahanan
Microsoft menilai GigaWiper merupakan evolusi malware yang menggabungkan kemampuan backdoor, spyware, ransomware palsu, dan wiper dalam satu kerangka kerja.
Pendekatan seperti ini memungkinkan pelaku melakukan pengintaian dalam waktu lama sebelum akhirnya menghancurkan sistem ketika tujuan operasi telah tercapai.
Karena tidak ada mekanisme pemulihan data setelah proses penghancuran dilakukan, organisasi disarankan menerapkan pencadangan (backup) secara berkala, memperkuat sistem deteksi ancaman, serta memastikan seluruh perangkat lunak keamanan selalu diperbarui.
Microsoft juga mengingatkan bahwa perlindungan terbaik terhadap ancaman seperti GigaWiper adalah mencegah pelaku memperoleh akses awal ke jaringan.
Penerapan autentikasi multifaktor, pembaruan sistem secara rutin, serta pemantauan aktivitas jaringan menjadi langkah penting untuk mengurangi risiko serangan yang dapat menyebabkan hilangnya data secara permanen.


Dilarang mengambil dan/atau menayangkan ulang sebagian atau keseluruhan artikel di atas untuk konten akun media sosial komersil tanpa seizin redaksi.
Berita Terkait


Berita Terkini
Terpopuler
- 1Update Medali Asian Games 2026 Hari Ini: Indonesia Raih 20 Medali, Cek Klasemennya!
- 2Kenapa Massa Geruduk Rumah Doa GKPI Tangerang? Ini Kronologi dan Duduk Perkaranya
- 3Dua Land Cruiser Disebut Bawa Rp480 Miliar ke Muktamar NU, Gus Lilur Kaitkan Rp180 Miliar dengan Nusron
- 4Prediksi Skor Norwegia vs Denmark di Nations League 25 September 2026
- 5Prediksi Skor Serbia vs Yunani di UEFA Nations League 2026-27: Starting XI, H2H, dan Semua Prediksi
- 6Presiden Suriah Bercanda dengan Trump: Kenapa Tak Beri New Jersey ke Israel?
- 7Jubir KPK: Kepala Kantor BPN Mojokerto adalah Istri dari Dirjen Kementerian ATR/BPN Lampri
- 8Prediksi Skor Belanda vs Jerman 25 September 2026: Debut Xavi dan Klopp
- 9Prabowo Undang Pakar dan Akademisi ke Istana, Diskusi Pengelolaan Gambut hingga Pencegahan Karhutla
- 10Aliran Dana Rp3,5 Miliar Waskita Karya ke Mantan Ketum Hipmi Akbar Himawan Sudah Masuk Gelar Perkara KPK